Revisión normativa: agosto de 2026. La información es general y puede cambiar según los hechos, la documentación y la norma vigente; no sustituye el análisis del caso concreto.
Lo esencial en 30 segundos: una política de IA debe responder cinco preguntas: qué herramientas se permiten, qué información no se puede introducir, para qué tareas puede usarse, quién revisa el resultado y cómo se informa o gestiona un incidente. El Reglamento europeo exige medidas para desarrollar la alfabetización en IA del personal y prohíbe determinados usos, aunque la mayoría de herramientas ordinarias sean de riesgo mínimo.
El primer inventario
Antes de redactar, pregunta a cada área:
- ¿Qué herramienta utiliza?
- ¿Con qué cuenta y bajo qué contrato?
- ¿Qué datos introduce?
- ¿Qué resultado obtiene?
- ¿Quién decide basándose en ese resultado?
- ¿Se comunica al cliente o se publica?
Una herramienta para corregir estilo no plantea el mismo riesgo que un sistema que puntúa candidatos, analiza emociones, decide crédito o responde reclamaciones sin supervisión.
Alfabetización en IA significa que quienes usan estos sistemas entienden sus posibilidades, límites y riesgos según su función. El artículo 4 obliga a proveedores y responsables del despliegue a tomar medidas para apoyar esa capacitación. No exige que cada empleado apruebe un examen ni garantiza un nivel único, pero sí pide una actuación adaptada al conocimiento, experiencia, contexto y personas afectadas.
La obligación de adoptar medidas de alfabetización se aplica desde el 2 de febrero de 2025; la supervisión y ejecución del régimen empezó en agosto de 2026. Tras la reforma de julio de 2026 no se exige garantizar un nivel individual «suficiente», pero sí mantener medidas adaptadas y demostrables.
Frase XESTUI: la herramienta puede ser automática; la responsabilidad de la empresa no lo es.
Tres zonas para que el equipo sepa decidir
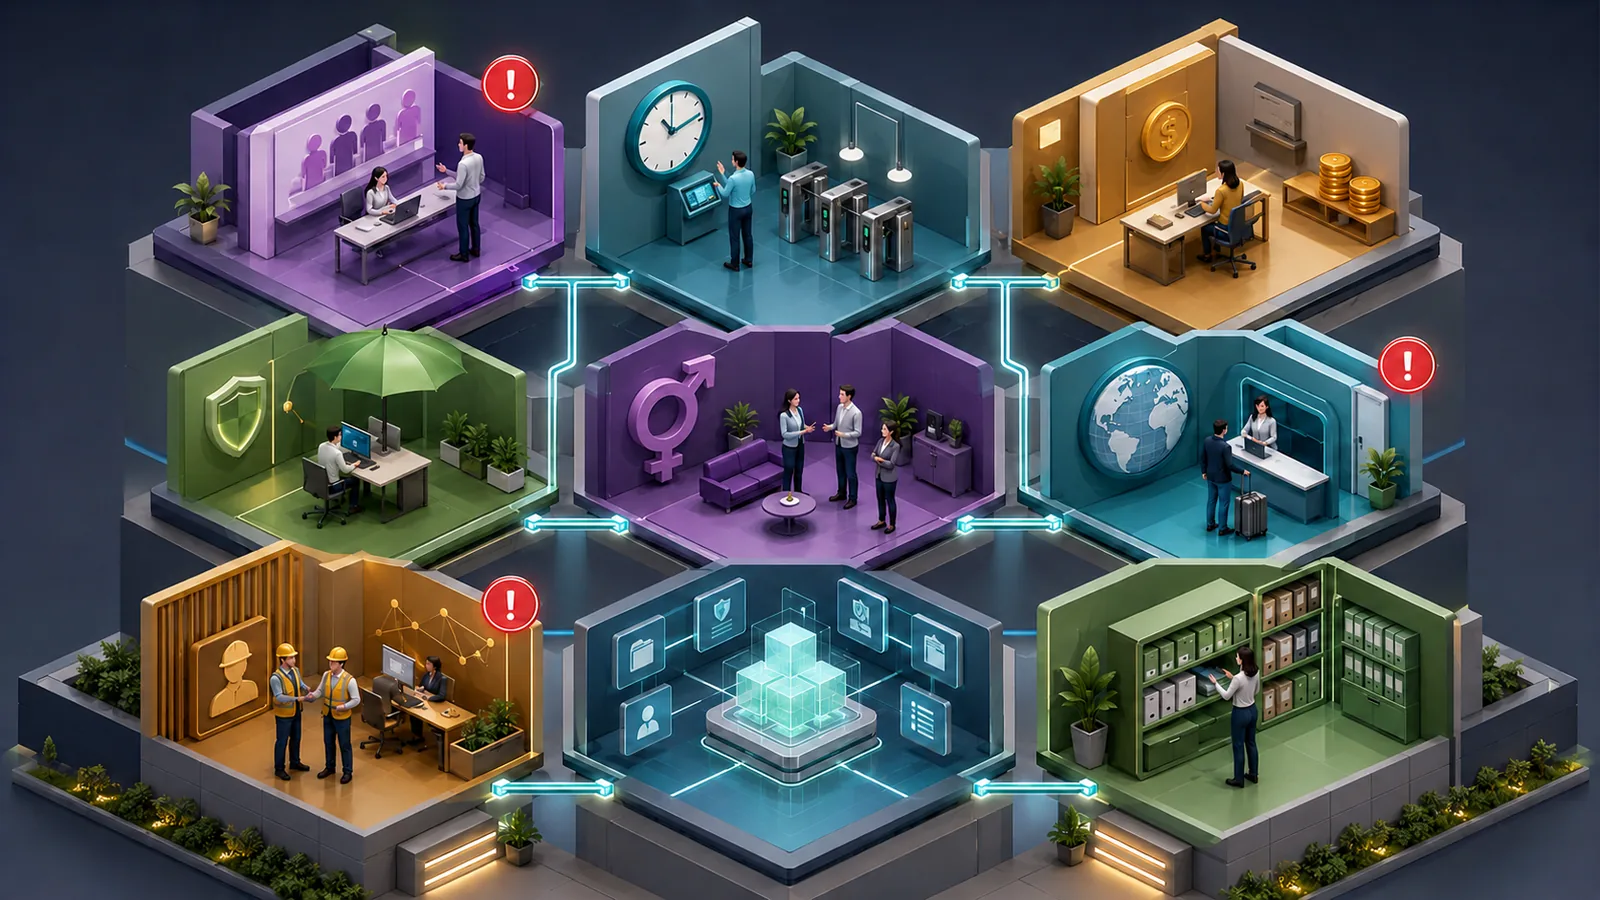
Zona verde: permitido con revisión normal
Puede incluir lluvia de ideas, esquemas, traducciones no sensibles, borradores sin datos personales, clasificación de información pública o mejora de textos internos. Debe usarse una herramienta autorizada y revisarse exactitud, tono y derechos de terceros.
Zona ámbar: autorización previa
Incluye contratos, análisis de clientes, documentación laboral, código propietario, previsiones financieras, atención automatizada o publicaciones que puedan afectar a terceros. Antes de usar IA, alguien debe validar proveedor, base jurídica, configuración, datos y revisión humana.
Zona roja: prohibido o detenido hasta análisis especializado
La política debe impedir introducir contraseñas, secretos empresariales, historias clínicas, nóminas completas o datos de terceros en herramientas no aprobadas. También debe bloquear usos legalmente prohibidos. El Reglamento de IA prohíbe, entre otros, inferir emociones en el trabajo salvo motivos médicos o de seguridad, crear bases de reconocimiento facial mediante extracción indiscriminada de imágenes o utilizar determinadas técnicas manipuladoras dañinas.
No todo uso de selección de personal está prohibido, pero algunos sistemas pueden clasificarse como alto riesgo y exigir controles adicionales cuando sus reglas sean aplicables. La política debe obligar a escalar el caso antes de comprar o desplegar.
Datos: el prompt también puede ser tratamiento
Pegar nombres, correos, imágenes, evaluaciones o conversaciones en una herramienta puede implicar tratamiento de datos personales. Debes conocer finalidad, base jurídica, proveedor, ubicación, conservación, uso para entrenamiento y medidas de seguridad.
La AEPD recomienda no compartir datos personales ni información sensible con herramientas de IA sin garantías. También advierte de los riesgos de subir imágenes de terceros, incluso cuando el resultado no se publica.
Una cláusula de “uso responsable” no arregla un contrato que permite reutilizar información confidencial. La política debe enlazar con la lista de proveedores aprobados y su configuración real.
Comprobación rápida: Haz inventario de herramientas de IA, datos que reciben, persona responsable y decisión que influyen; detén los usos sin dueño o revisión.
Ejemplo XESTUI
Una pyme de 12 personas usa IA para redactar correos. Cada empleado ahorra 15 minutos al día: unas 60 horas al mes si trabajan 20 días. El ahorro es real, pero aparece un riesgo: cuatro personas introducen datos de clientes en cuentas personales gratuitas.
La solución no es perder las 60 horas ni fingir que el uso no existe. La empresa autoriza una herramienta corporativa, desactiva el uso de datos para entrenamiento cuando el contrato y la configuración lo permitan y verifica que el cambio cubra cuentas, historial y subencargados; además, prohíbe determinados datos, crea ejemplos anonimizados y exige revisión humana antes de enviar.
La productividad se conserva y la exposición baja.
Las nueve reglas mínimas
- Inventario de herramientas, propietarios y finalidades.
- Lista de soluciones autorizadas y cuentas corporativas.
- Datos que nunca deben introducirse sin aprobación.
- Casos verdes, ámbar y rojos.
- Revisión humana según el impacto.
- Control de fuentes, errores, sesgos y derechos de autor.
- Avisos de transparencia cuando correspondan.
- Canal para comunicar incidentes o resultados dañinos.
- Formación breve y registro de cambios de la política.
Control humano no es firmar al final. Es tener capacidad, tiempo y autoridad para comprender, cuestionar, corregir y detener el resultado.
Desde 1989, XESTUI ayuda a convertir obligaciones nuevas en reglas que funcionan en una empresa real, no solo en un documento archivado.
Preguntas frecuentes
¿Debo prohibir las cuentas gratuitas?
No por ser gratuitas, sino cuando sus condiciones, configuración o falta de control no permiten proteger la información y demostrar cumplimiento.
¿Basta con formar una vez al equipo?
No existe una duración legal única. La formación debe adaptarse a usos y riesgos y actualizarse cuando cambian herramientas, tareas o normativa.
¿Toda pyme usa sistemas de alto riesgo?
No. La mayoría de sistemas son de riesgo mínimo o limitado. Pero empleo, biometría, crédito u otros ámbitos sensibles exigen clasificación específica.
¿La política sustituye la protección de datos?
No. Debe conectarse con contratos, registro de tratamientos, análisis de riesgos, seguridad y, cuando proceda, evaluación de impacto.
De la política escrita al control demostrable
Una política útil debe tener propietario, versión, fecha de aprobación y calendario de revisión. El inventario mínimo identifica herramienta, proveedor, cuentas autorizadas, finalidad, personas usuarias, categorías de datos, integraciones, conservación y responsable de aprobar el uso. También debe prever cómo retirar una herramienta cuando cambia el contrato o aparece un riesgo.
La alfabetización no equivale a impartir el mismo curso a toda la plantilla. Quien redacta borradores necesita reconocer errores y confidencialidad; Recursos Humanos debe entender discriminación y sistemas de empleo; sistemas debe revisar seguridad e integraciones; y dirección debe saber qué decisiones no puede delegar. Conviene documentar contenidos, asistentes y refuerzos, pero un certificado no demuestra por sí solo que las medidas sean adecuadas.
La configuración comercial no sustituye el contrato
Un botón que promete no entrenar con los datos puede no cubrir registros técnicos, historial, complementos o subencargados. Antes de autorizar una herramienta hay que revisar condiciones, encargo de tratamiento cuando proceda, ubicación, transferencias, plazos de conservación, controles de acceso y procedimiento de borrado. Cuando no sea necesario introducir datos reales, deben usarse escenarios orientativos o anonimizados de forma efectiva.
La empresa también necesita un canal de incidentes: qué hacer si alguien pega una nómina, publica una alucinación, recibe una salida discriminatoria o detecta que una integración expone información. El protocolo debe permitir detener el uso, preservar evidencias, avisar a privacidad y seguridad y evaluar si existe una brecha de datos con reloj de 72 horas.
Control humano según el impacto
Revisar un correo comercial no requiere el mismo circuito que puntuar candidatos o interpretar documentación financiera. Cuanto mayor sea el efecto sobre personas, derechos o dinero, más competencia, independencia, tiempo e información necesita quien revisa. Debe poder apartarse de la salida y detener el proceso sin sufrir una presión automática para confirmarla.
Para tareas contables, la política puede enlazar un procedimiento específico sobre automatización contable con IA: datos de entrada, tolerancias, muestreo, aprobación y trazabilidad. Así el documento general fija límites y cada área traduce esos límites a controles medibles.
La política no debe congelarse. Una revisión trimestral de herramientas y otra extraordinaria tras cambios relevantes permite detectar cuentas personales, funciones nuevas o proveedores que han alterado sus condiciones antes de que se conviertan en práctica normal.
Conclusión
La mejor política no es la más larga. Es la que permite aprovechar la IA sin que un empleado tenga que adivinar qué puede subir, qué debe revisar y cuándo pedir ayuda.
Fuentes y revisión
Contenido informativo contrastado con fuentes oficiales. La aplicación a un caso concreto exige revisar la norma vigente, los hechos y la documentación.